10 Tendencias en Ciberseguridad y Privacidad 2026

Ciberseguridad

Published: 

Síntesis ejecutiva

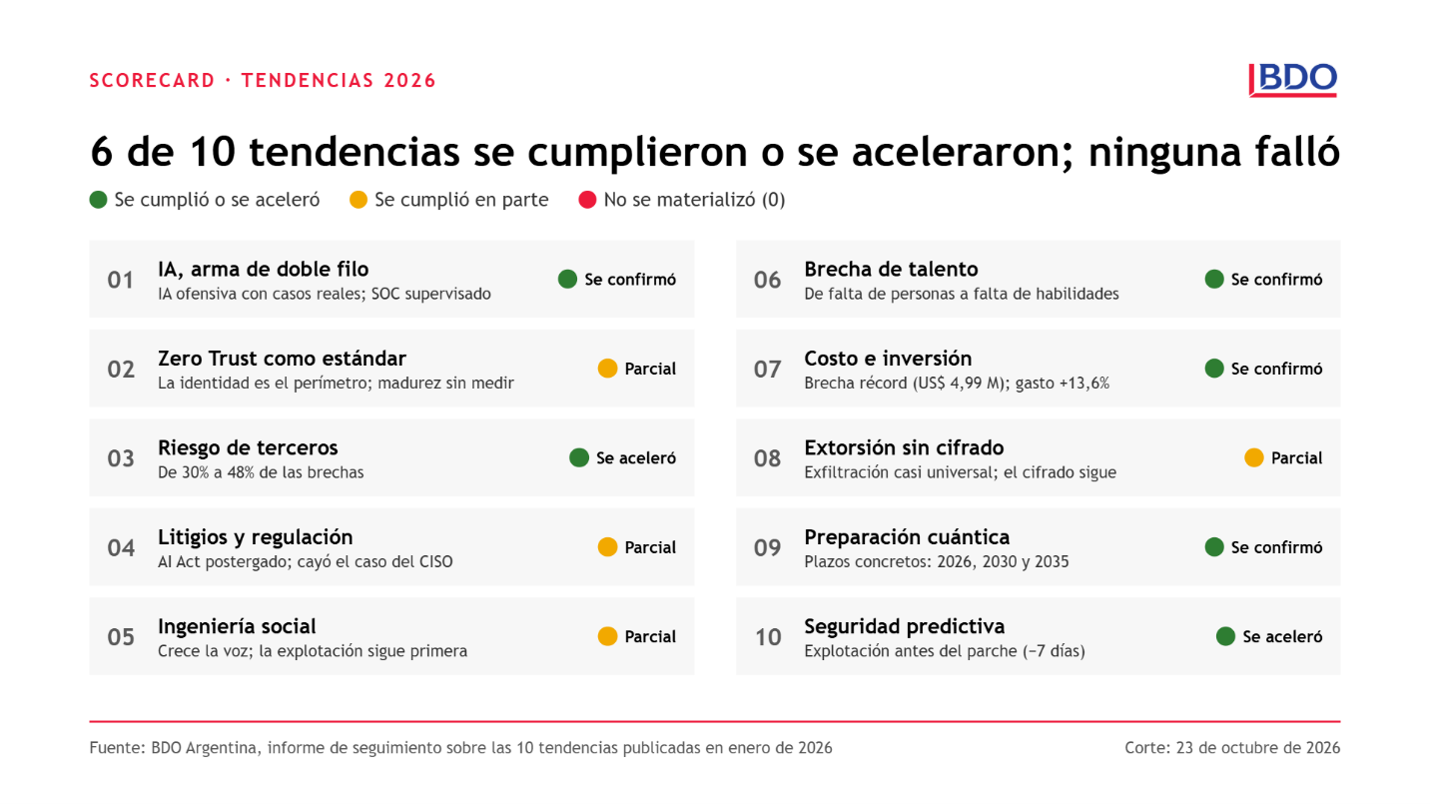
De las diez tendencias que anticipamos en enero, seis se cumplieron o se superaron y cuatro se cumplieron en parte. Ninguna dejó de materializarse. Donde la realidad se apartó de lo previsto, lo decimos: es la condición para que este ejercicio tenga valor para un directorio.

Los 5 hallazgos más importantes de 2026

  1. La cadena de suministro es la principal superficie de ataque. Los terceros participan en el 48% de las brechas, contra 30% en la medición previa, y el ataque se trasladó a componentes de software e IA que las empresas no controlan.
  2. Los atacantes llegan antes que el parche. La explotación de vulnerabilidades desplazó al robo de credenciales como primer vector de entrada y ocurre, en promedio, 7 días antes de que exista la corrección. Mientras tanto, la remediación empeoró: 43 días de mediana.
  3. La IA dejó de ser una amenaza teórica. Se documentó la primera vulnerabilidad de día cero atribuida a desarrollo con IA, y el 21% de las brechas ya involucra sistemas de IA de la propia organización. El uso no autorizado de IA se duplicó.
  4. El fraude migró a la voz y a la suplantación. El phishing por voz es el segundo vector de entrada y el fraude por email corporativo causó más de US$ 3.000 millones en pérdidas denunciadas en un solo país.
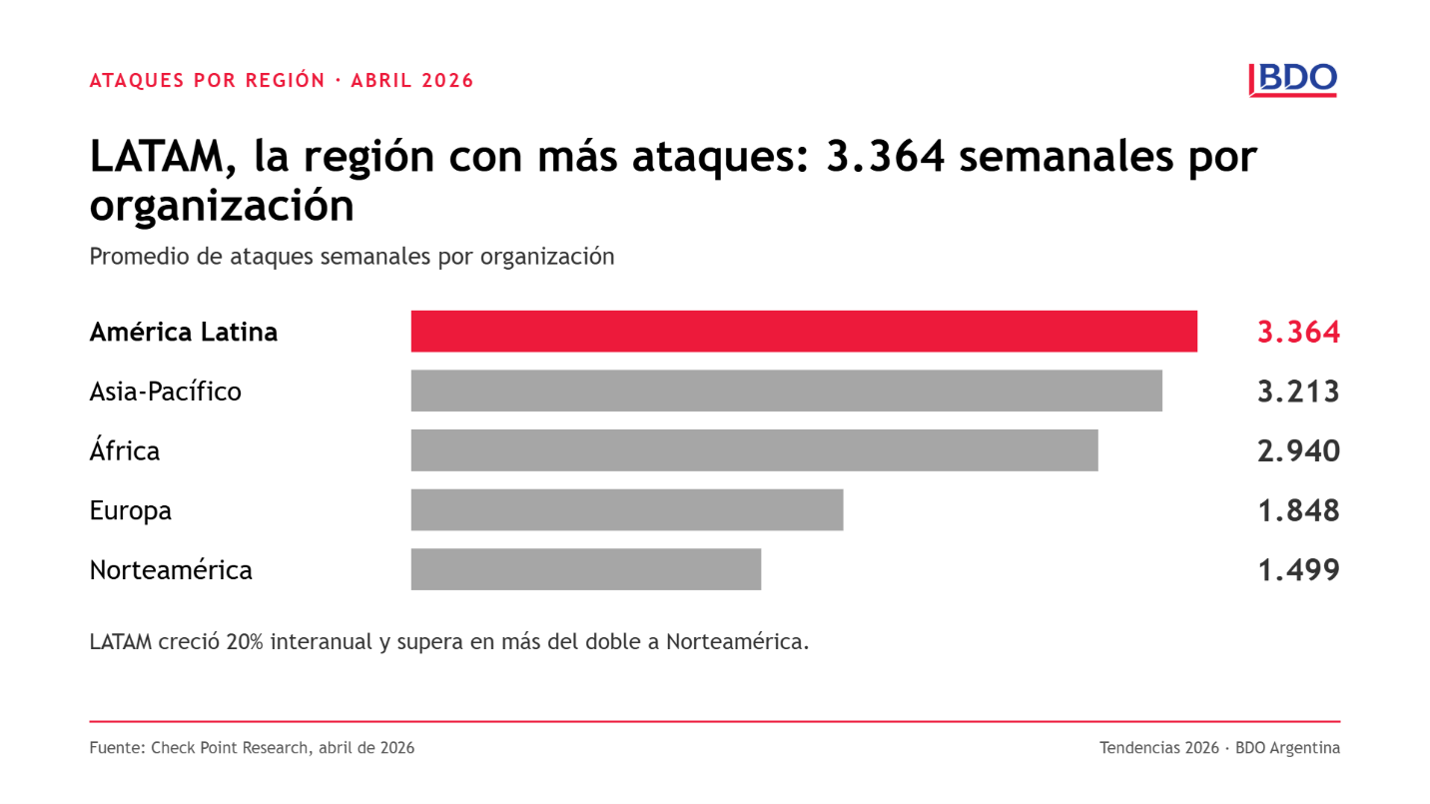
  5. LATAM es la región más atacada del mundo. Con 3.364 ataques semanales por organización y un crecimiento del 78% en eventos de ransomware en 2025, la región combina alta exposición con la menor confianza en su capacidad de proteger infraestructura crítica.

Los 3 riesgos principales para 2027

  1. Explotación masiva acelerada por IA. Vulnerabilidades halladas por IA, explotadas a escala a través de proveedores y componentes de código abierto, antes de que los equipos puedan reaccionar.
  2. Identidad bajo asedio, humana y no humana. Suplantación en tiempo real por voz y video contra procesos de aprobación, y agentes de IA con credenciales y permisos que nadie gobierna.
  3. Extorsión que destruye la recuperación. Robo de datos combinado con ataques a backups e infraestructura de virtualización, con impacto directo en continuidad, cumplimiento y reputación.

La diferencia en 2027 no la hará cuánto se invierte, sino si la organización puede demostrar con evidencia que conoce su exposición, gobierna su IA y se recupera dentro de lo que el negocio tolera.

Panel de cifras clave

Seis de diez tendencias se cumplieron o se superaron; cuatro se cumplieron en parte y ninguna dejó de materializarse. Las cifras de este panel provienen de los informes anuales publicados en 2026; la mayoría mide incidentes de 2025.


Seis cifras que definieron el 2026

48%
de las brechas involucra a un 
tercero (30% en la edición previa)

​

-7 días
tiempo medio hasta la explotación:
se explota antes del parche:


US$ 4,99 M
costo promedio de una brecha,
máximo histórico (+12%)


22 seg.
traspado del acceso inicial a un
segundo grupo criminal (mediana)


15%
de las víctimas de extorsión sin
cifrado pagó (2° trimestre 2026)


3.364
ataques semanales por organización
en LATAM, la región más atacada


Informes anuales de brechas, respuesta a incidentes, costos y extorsión publicados en 2026 · ver referencias del informe completo

Comparación interanual

Ataques registrados en LATAM


Datos de Argentina


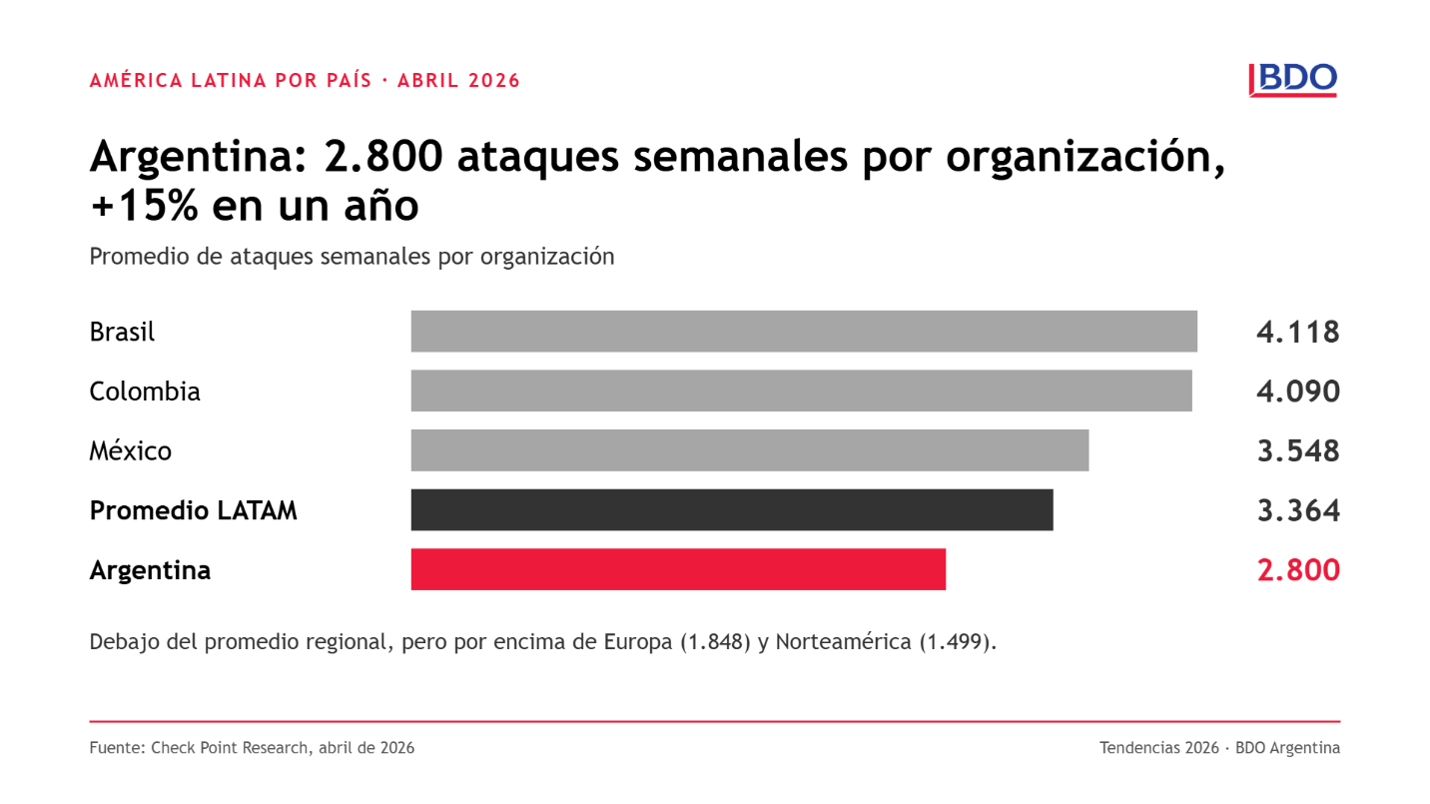
Argentina registró 2.800 ataques semanales por organización (+15% interanual), por debajo de Brasil (4.118), Colombia (4.090) y México (3.548).
  • LATAM tuvo en 2025 más de 450 eventos de ransomware, 78% más que en 2024.
  • Solo el 13% de los ejecutivos de América Latina y el Caribe confía en la capacidad de su país para proteger la infraestructura crítica, el nivel más bajo entre regiones.
  • El CERT nacional de Argentina superó los 700 incidentes recibidos en 2026, frente a 200 a 400 por año en períodos recientes. La propia autoridad aclara que el aumento puede reflejar mayor detección y notificación, y que persiste el subregistro.
  • Argentina creó en enero de 2026 el Centro Nacional de Ciberseguridad y, en mayo, fijó requisitos obligatorios de contingencia para el sector público nacional.


Las 10 tendencias, una por una

Lo que anticipamos: Los adversarios usarían IA agéntica para automatizar malware y ataques adaptativos. La respuesta defensiva obligada sería el SOC autónomo: combatir máquinas con máquinas.

Lo que pasó en 2026:

  • En mayo se documentó el primer día cero atribuido con alta confianza a desarrollo con IA; su explotación masiva fue frustrada.
  • Aparecieron familias de malware que consultan modelos de lenguaje durante su ejecución para reescribirse o evadir la detección.
  • El 15% de las técnicas de ataque ya usa IA generativa; la actividad de adversarios con IA creció 89%.
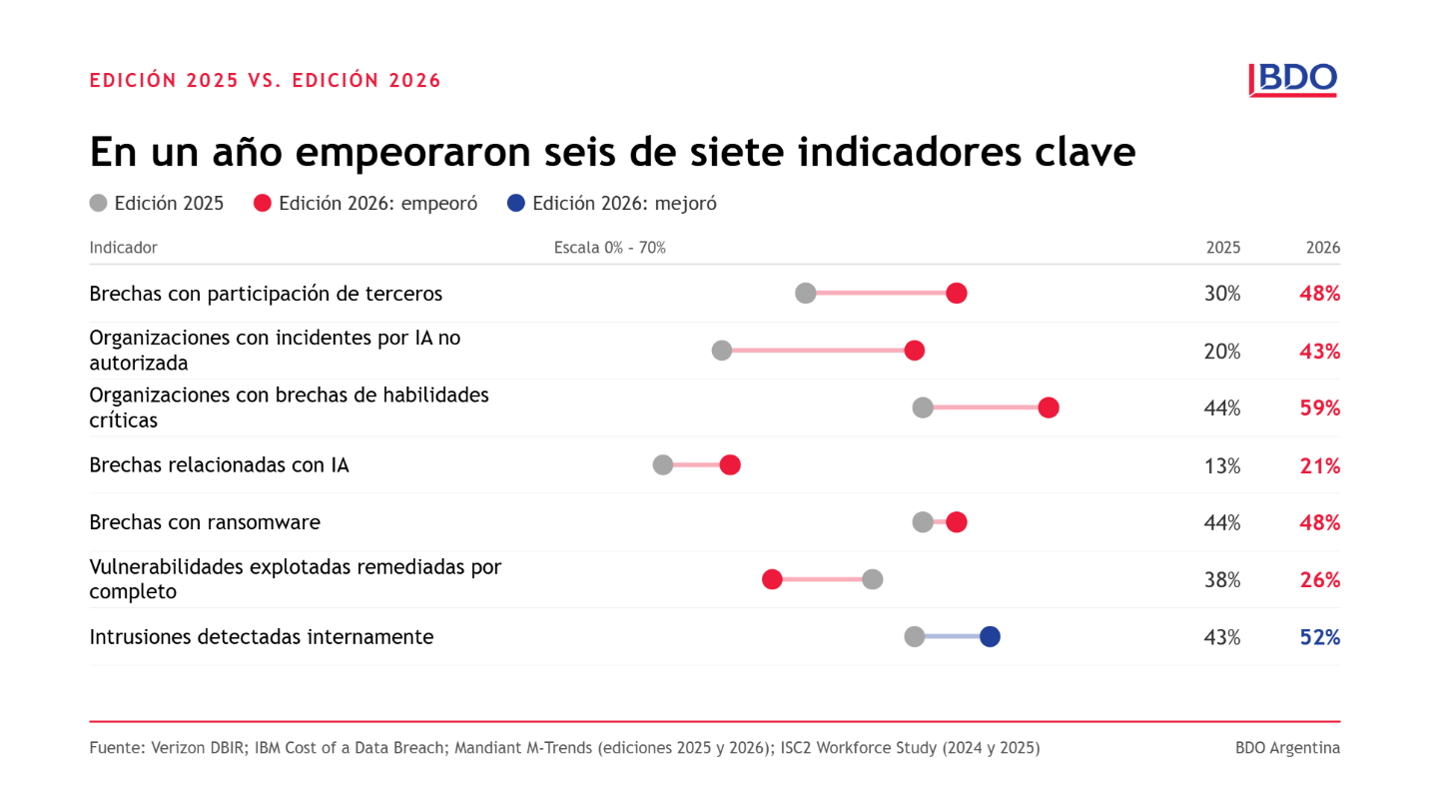
  • El 21% de las brechas involucró sistemas de IA propios (13% antes); los incidentes por IA no autorizada alcanzaron al 43% de las organizaciones.
  • Los agentes de IA para SOC están en el pico de expectativas; la autonomía plena todavía no se adopta.


Veredicto: Se confirmó. 

La IA ofensiva pasó de la experimentación a casos reales; el SOC avanza como aumentación supervisada, no como autonomía plena.

Indicador clave: 

Brechas relacionadas con IA: 21% (vs. 13%). Ataques impulsados por IA: +56% interanual. Ahorro con IA defensiva extensiva: US$ 1,93 millones por incidente.


¿Qué esperamos para 2027?

Es probable una primera campaña de explotación masiva basada en vulnerabilidades halladas por IA, y que los agentes de IA corporativos se conviertan en un vector propio. La ventaja estará en gobernar la IA con evidencia.

Lo que anticipamos: El perímetro desaparece y Zero Trust pasa de concepto a estándar operativo global. La identidad se convierte en el nuevo firewall.

Lo que pasó en 2026:

  • La identidad se consolidó como plano de control primario, incluidas las identidades no humanas: aplicaciones y agentes de IA.
  • El phishing por voz contra mesas de ayuda, para resetear el doble factor, fue el segundo vector de acceso inicial.
  • El 82% de las intrusiones no usó malware; el movimiento lateral llegó en 29 minutos promedio.
  • Solo el 23% de los terceros corrigió por completo sus brechas de doble factor.
  • No hay medición verificable de 2026 sobre la madurez de Zero Trust en las organizaciones.


Veredicto: Parcial. 

La identidad como nuevo perímetro se confirmó. Que Zero Trust sea ya un estándar global no es verificable.

Indicador clave: 

Intrusiones sin malware: 82%. Tiempo promedio hasta el movimiento lateral: 29 minutos. Terceros con brechas de doble factor corregidas: 23%.


¿Qué esperamos para 2027? 

La gestión de identidades no humanas será el frente prioritario, y la autenticación resistente al phishing pasará de buena práctica a requisito en sectores regulados.

Lo que anticipamos: La participación de terceros en brechas se había duplicado (de 15% a 30%). Harían falta monitoreo continuo de proveedores y listas de componentes de software (SBOM).

Lo que pasó en 2026:

  • Los terceros participaron en el 48% de las brechas, con un aumento del 60% interanual.
  • El 65% de las grandes empresas ve a terceros y cadena de suministro como su mayor desafío (54% antes).
  • En la UE, los ataques a dependencias digitales fueron los de mayor escala; el 73% de los atacados son entidades NIS2.
  • En marzo, paquetes de código abierto muy usados, incluidos componentes de IA, distribuyeron versiones maliciosas que robaban credenciales de nube.
  • No existe medición pública específica de participación de terceros en brechas para LATAM o Argentina.


Veredicto: Se aceleró. 

La participación de terceros pasó de 30% a 48% de las brechas, por encima de lo anticipado.

Indicador clave: 

Brechas con participación de terceros: 48% (vs. 30%). Grandes empresas que ven a terceros como su mayor desafío: 65% (vs. 54%).


¿Qué esperamos para 2027?

Los ecosistemas de IA (modelos, librerías, extensiones de agentes) serán la nueva capa crítica de la cadena de suministro, y las grandes empresas trasladarán exigencias de seguridad a sus proveedores medianos y PyMEs.

Lo que anticipamos: La privacidad pasaría de cumplimiento a litigio masivo. El AI Act sería plenamente aplicable en agosto de 2026 y los reguladores responsabilizarían personalmente a CISOs y directores.

Lo que pasó en 2026:

  • El Ómnibus Digital de la UE postergó el alto riesgo del AI Act a diciembre de 2027 (Anexo III) y agosto de 2028 (Anexo I).
  • La transparencia del artículo 50 del AI Act rige desde el 2 de agosto de 2026.
  • Las multas GDPR de 2025 sumaron € 1.200 millones, estables; las notificaciones de brechas crecieron 22%, a 443 diarias.
  • El regulador bursátil de EE.UU. retiró la causa contra el CISO de SolarWinds, principal precedente de responsabilidad individual.
  • En Argentina se reintrodujo en julio la reforma integral de la Ley 25.326; está en etapa inicial.


Veredicto: Parcial.

 La complejidad regulatoria se confirmó. La "explosión de litigios" no es medible, el precedente del CISO cayó y el núcleo del AI Act se postergó 16 meses.

Indicador clave: 

Multas GDPR 2025: € 1.200 millones. Notificaciones de brechas: 443 por día (+22%). Postergación del alto riesgo del AI Act: 16 meses.


¿Qué esperamos para 2027? 

Será el año de la evaluación de conformidad para quienes operan con la UE. El foco sobre los directores pasará de la sanción individual a la exigencia de evidencia de supervisión.

Lo que anticipamos: La ingeniería social potenciada por IA superaría al malware técnico como principal vector de entrada, con deepfakes que suplantan a CEOs y CFOs.

Lo que pasó en 2026:

  • El phishing por voz fue el segundo vector de acceso inicial (11%); el phishing por email cayó de 14% a 6%.
  • La explotación de vulnerabilidades siguió primera, con el 32%, por sexto año consecutivo.
  • El elemento humano estuvo presente en el 62% de las brechas.
  • En EE.UU., el fraude por email corporativo causó US$ 3.047 millones; el fraude vinculado a IA, US$ 893 millones en su primer año medido.
  • El 73% de los ejecutivos dijo que ellos o su entorno sufrieron fraude cibernético en 2025.


Veredicto: Parcial. 

La ingeniería social por voz e IA creció y es la de mayor pérdida financiera directa, pero no superó a la explotación técnica como principal vector de entrada.

Indicador clave. 

Phishing por voz como vector inicial: 11% (segundo lugar). Pérdidas por BEC: US$ 3.047 millones. Fraude vinculado a IA: US$ 893 millones.


¿Qué esperamos para 2027?

La suplantación en tiempo real por voz y video será de costo marginal, y la verificación fuera de banda pasará a ser un control interno financiero auditado.

Lo que anticipamos: Faltaban casi 4 millones de profesionales de ciberseguridad. La respuesta sería automatización, aumentación con IA y recualificación interna.

Lo que pasó en 2026:

  • El principal estudio global dejó de estimar el faltante de personas y midió brechas de habilidades: 59% críticas o significativas (44% antes).
  • El 36% de las organizaciones recortó presupuesto de seguridad y el 24% hizo despidos.
  • La IA fue la habilidad más demandada (41%).
  • En privacidad, la mediana de los equipos cayó de 8 a 5 personas.
  • En LATAM se estima un déficit de 329.000 profesionales; no hay dato verificable para Argentina.


Veredicto: Se confirmó. 

La brecha creció, pero cambió de naturaleza: de faltante de personas a faltante de habilidades.

Indicador clave. 

Brechas de habilidades críticas o significativas: 59% (vs. 44%). Recortes de presupuesto: 36%. Déficit en LATAM: 329.000 profesionales.


¿Qué esperamos para 2027?

La demanda se concentrará en perfiles híbridos (seguridad e IA, seguridad y gobierno) y crecerá la tercerización en servicios gestionados, con el desafío de auditarlos.

Lo que anticipamos: El costo global del cibercrimen superaría los US$ 10 billones anuales y la inversión en seguridad crecería con fuerza.

Lo que pasó en 2026:

  • El costo promedio global de una brecha llegó a US$ 4,99 millones (+12%), máximo histórico; en EE.UU., US$ 11,5 millones.
  • El ciclo de identificación y contención subió a 247 días y cortó cinco años de mejora.
  • Las pérdidas denunciadas por ciberdelito en EE.UU. alcanzaron un récord de US$ 20.877 millones (+26%).
  • El gasto mundial en seguridad se estima en US$ 247.500 millones para 2026 (+13,6%).
  • Los US$ 10,5 billones de costo global del cibercrimen son una proyección, no una medición.


Veredicto: Se confirmó. 

Costos medidos e inversión crecieron a doble dígito. Corregimos un matiz de enero: el costo global del cibercrimen es una estimación.

Indicador clave. 

Costo promedio de una brecha: US$ 4,99 millones (+12%). Pérdidas denunciadas en EE.UU.: US$ 20.877 millones (+26%). Gasto mundial en seguridad: +13,6%.


¿Qué esperamos para 2027?

Los presupuestos seguirán creciendo en nube, identidad y seguridad de IA, con más escrutinio de los CFO. El directorio pedirá el riesgo cibernético expresado en pérdida esperada.

Lo que anticipamos: El cifrado sería secundario: la táctica dominante sería la extorsión por robo de datos, y los backups dejarían de ser suficientes.

Lo que pasó en 2026:

  • El ransomware estuvo en el 48% de las brechas (44% antes); el 69% de las víctimas no pagó.
  • Solo el 15% de las víctimas de extorsión sin cifrado pagó, mínimo histórico; los especialistas anticipan un regreso al cifrado.
  • La exfiltración apareció en el 76% de los casos de extorsión analizados en el segundo trimestre.
  • Los ataques confirmados crecieron 16,5% en el primer semestre; Argentina sumó 39 víctimas, detrás de Brasil y México.
  • El Centro Nacional de Ciberseguridad fijó en mayo requisitos obligatorios de contingencia para el sector público argentino.


Veredicto: Parcial. 

La exfiltración se volvió casi universal, pero el cifrado no pasó a ser secundario: la doble extorsión sigue dominando.

Indicador clave. 

Brechas con ransomware: 48% (vs. 44%). Tasa de pago en ataques solo de exfiltración: 15%. Crecimiento de ataques en el primer semestre: +16,5%.


¿Qué esperamos para 2027?

Ataques que combinen robo de datos con destrucción deliberada de la capacidad de recuperación. LATAM seguirá por encima del promedio global.

Lo que anticipamos: El riesgo de "cosechar ahora, descifrar después" exigía iniciar ya la migración a criptografía post-cuántica, empezando por un inventario criptográfico.

Lo que pasó en 2026:

  • La guía de transición de EE.UU. propone declarar obsoletos RSA-2048 y ECC-256 en 2030 y prohibirlos en 2035.
  • La UE fija iniciar la transición a fines de 2026 y migrar los usos de alto riesgo para 2030.
  • En 2025, el 52% del tráfico web humano de una gran red de distribución ya usaba cifrado post-cuántico.
  • No existe medición pública del inventario criptográfico en empresas de LATAM o Argentina.


Veredicto: Se confirmó. 

La transición tiene fechas y ya ocurre en navegadores y nubes. La parte que depende de cada organización no tiene medición pública.

Indicador clave. 

Tráfico web con cifrado post-cuántico: 52% (2025). Obsolescencia propuesta de RSA/ECC: 2030; prohibición: 2035.


¿Qué esperamos para 2027?

Los requisitos post-cuánticos llegarán a los pliegos de compra y a los reguladores financieros, y la banca de la región pedirá hojas de ruta a sus proveedores.

Lo que anticipamos: El modelo reactivo sería demasiado lento. Las organizaciones líderes migrarían a la gestión continua de la exposición (CTEM), priorizando lo que realmente se explota.

Lo que pasó en 2026:

  • La explotación de vulnerabilidades superó por primera vez en 19 años al robo de credenciales como principal vector (31%).
  • El tiempo medio hasta la explotación se estimó en −7 días: se explota antes de que exista el parche.
  • Solo el 26% de las vulnerabilidades explotadas se remedió por completo (38% antes); la mediana de parcheo subió a 43 días.
  • En 2025 se publicaron más de 48.000 vulnerabilidades nuevas, 22% más que el año anterior.


Veredicto: Se aceleró.

La necesidad de priorizar por explotación real creció más rápido de lo anticipado. La adopción de CTEM no tiene medición pública.

Indicador clave. 

Tiempo medio hasta la explotación: −7 días. Vulnerabilidades explotadas remediadas: 26% (vs. 38%). Mediana de parcheo: 43 días (vs. 32).


¿Qué esperamos para 2027?

Con la IA acelerando el descubrimiento de vulnerabilidades, la ventana negativa se ampliará. La métrica clave será cuánta exposición explotable se elimina y en cuánto tiempo.

Perspectiva 2027 y conclusión

2027 no premiará a las organizaciones que acumulen más herramientas, sino a las que puedan probar, con evidencia, que su exposición está bajo control. Los datos de 2026 justifican un optimismo realista: la detección interna mejoró (52% de las intrusiones, contra 43%), el uso extensivo de IA defensiva reduce el costo de cada incidente en casi US$ 2 millones y la mayoría de las víctimas de extorsión ya no paga. Las defensas funcionan cuando se gobiernan.


Cinco capacidades para construir hoy

  1. Gobierno de IA con evidencia. Inventario de sistemas de IA (incluida la no autorizada), controles de acceso, evaluación de riesgos y un sistema de gestión auditable bajo ISO/IEC 42001 y NIST AI RMF.
  2. La identidad como plano de control. Autenticación resistente al phishing para accesos críticos, procesos de mesa de ayuda a prueba de suplantación y gobierno de identidades no humanas.
  3. Gestión continua de la exposición, propia y de terceros. Superficie externa conocida, priorización por explotación real y monitoreo de proveedores críticos, con plazos de remediación medidos en días.
  4. Resiliencia probada, no declarada. Planes de continuidad bajo ISO 22301 con recuperación ensayada ante la destrucción de backups, y una posición frente a la extorsión definida antes de la crisis.
  5. Riesgo cibernético en el idioma del directorio. Pérdida esperada en moneda, indicadores clave de riesgo y evidencia de supervisión documentada, alineados con ISO 31000, COSO y NIST CSF 2.0.


En enero dijimos que la pregunta del directorio ya no era "¿estamos protegidos?" sino "¿qué tan rápido volvemos a operar?". Diez meses de evidencia confirman ese cambio y le agregan una exigencia: poder demostrarlo. Seguiremos midiendo nuestras propias predicciones con la misma vara que proponemos a nuestros clientes.
Fuentes transversales

Tendencia 1. IA, arma de doble filo

Tendencia 2. Zero Trust

Tendencia 3. Riesgo de terceros

Tendencia 4. Privacidad y complejidad regulatoria

Tendencia 5. Ingeniería social

Tendencia 6. Brecha de talento

Tendencia 7. Costo e inversión

Tendencia 8. Extorsión y ransomware

Tendencia 9. Preparación cuántica

Tendencia 10. Seguridad predictiva